AiTM и device code phishing: пределы защиты MFA
Атакующий всё чаще крадёт не пароль, а результат успешной аутентификации: session cookie, access token или refresh token. Разбираем AiTM и device code phishing и показываем, почему настоящий домен входа, MFA и даже DPoP не закрывают всю цепочку атаки.

Атакующий идёт не за паролем, а за результатом входа
Формулировка «MFA не спасает» слишком громкая и технически неточная. Многофакторная аутентификация по-прежнему останавливает огромный массив атак на пароли. Но она защищает проверку входа, тогда как противник может перенести атаку на её результат: session cookie, access token, refresh token или разрешение, которое пользователь сам выдал чужому клиенту.
Microsoft Digital Defense Report 2026 фиксирует именно такое смещение. За первые шесть месяцев 2026 года доля AiTM-фишинга и кражи токенов среди обнаруженных атак более чем удвоилась. При этом в отчёте есть важная оговорка: их общая доля остаётся сравнительно небольшой. В телеметрии cloud identity abuse за декабрь 2025 — июнь 2026 года AiTM составил 0,15% алертов против более чем 99% у password spray. Это не массовая замена всех парольных атак, а рост более эффективного канала, который сразу даёт аутентифицированный доступ.
Здесь полезно различать две техники:
- Adversary-in-the-Middle (AiTM) перехватывает существующий процесс входа через обратный прокси и похищает уже созданную сессию.
- Device code phishing подталкивает пользователя авторизовать сеанс, который изначально начал атакующий. Пароль и OTP при этом могут вообще не попасть ему в руки.
Обе атаки используют легитимную инфраструктуру идентификации, но у них разные точки вмешательства. Поэтому и защита не сводится к одному «включить MFA» или «привязать токен».
AiTM: настоящий вход через чужой обратный прокси
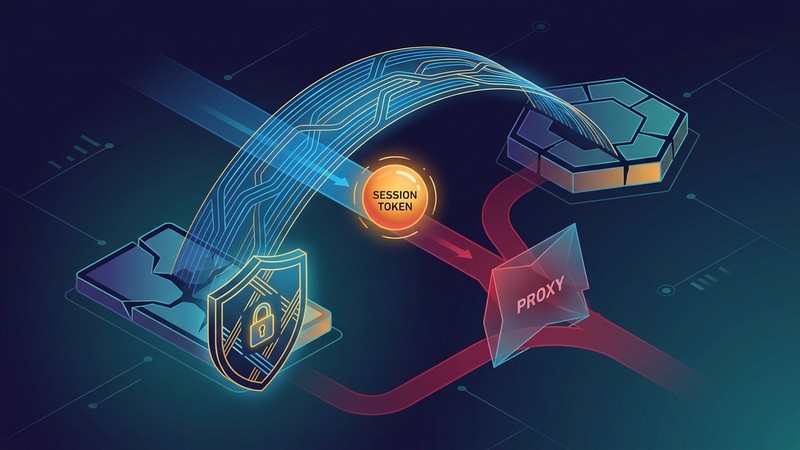
При классическом фишинге поддельная страница просто собирает логин и пароль. AiTM-комплект работает сложнее: он становится обратным прокси между браузером жертвы и настоящим провайдером идентификации.
Типовая цепочка выглядит так:
- Пользователь переходит по ссылке на контролируемый атакующим домен.
- Прокси показывает ему содержимое настоящей страницы входа и пересылает ответы провайдера в реальном времени.
- Пользователь вводит пароль и второй фактор. С точки зрения IdP проходит обычная проверка, которая может завершиться успешно.
- После входа провайдер создаёт сессию. Атакующий перехватывает session cookie или другой доступный ему токен и использует его уже без повторного ввода MFA.
Атакующий не «взламывает» второй фактор. Он ждёт, пока жертва сама пройдёт проверку, и забирает доказательство уже выполненной аутентификации. Смена пароля после такого инцидента сама по себе не обязана отзывать украденную сессию.
Почему passkeys меняют расклад
FIDO2 и passkeys привязывают криптографический ответ аутентификатора к проверяемой стороне и её origin. Если пользователь попал на домен фишингового прокси, passkey для настоящего сервиса не должен подтвердить там вход. Украденный пароль и одноразовый код можно переслать дальше, а подпись, рассчитанную для другого origin, настоящий провайдер не примет как замену.
NIST SP 800-63B-4 описывает phishing resistance через channel binding или verifier name binding. Это принципиально другой уровень защиты, чем «пароль плюс ещё один передаваемый код».
Но и здесь есть три оговорки:
- passkey защищает аутентификацию, но не отзывает сессию, украденную другим способом;
- слабое восстановление аккаунта или добавление нового метода входа может обойти сильный основной фактор;
- криптографическая привязка к origin не означает, что пользователь всегда понимает, какое действие он подтверждает на настоящем сайте.
Последняя оговорка ведёт прямо к device code phishing.
Device code phishing: настоящий сайт, чужой сеанс
RFC 8628, OAuth 2.0 Device Authorization Grant создан для телевизоров, принтеров и других устройств без удобного браузера или полноценного ввода. В нормальном сценарии:
- Клиент на устройстве запрашивает у сервера авторизации
device_code, короткийuser_codeиverification_uri. - Устройство показывает код пользователю.
- Пользователь на телефоне или компьютере открывает адрес проверки, вводит код, проходит вход и подтверждает доступ.
- Клиент опрашивает token endpoint со своим
device_codeи после разрешения получает access token и, при необходимости, refresh token.
Важная особенность протокола: устройство, которое начало поток, и браузер, в котором человек его подтверждает, разделены. Именно это делает device flow удобным и одновременно открывает возможность для удалённого фишинга.
Атакующий меняет роль клиента:
- Он сам начинает device flow и получает пару кодов.
- Жертве отправляется
user_codeи ссылка на настоящийverification_uri— под предлогом подписания документа, прослушивания voicemail или проверки учётной записи. - Жертва вводит код на подлинном сайте, видит знакомый вход и может успешно пройти даже самую сильную MFA.
- Тем временем атакующий продолжает опрашивать token endpoint со своим
device_codeи получает токены уже для своего сеанса.
Пользователь не передал атакующему ни пароль, ни passkey. Он сделал нечто другое: разрешил серверу авторизации выдать токены клиенту атакующего. Настоящий домен подтверждает подлинность сайта, но не правильность намерения пользователя.
Этот риск не является новым открытием исследователей 2026 года: раздел 5.4 RFC 8628 прямо описывает remote phishing и рекомендует показывать, какое устройство авторизуется, а также просить пользователя подтвердить, что оно находится в его распоряжении.
Что показала кампания с Railway.com
MDDR описывает кампанию примерно февраля 2026 года, в которой легитимная PaaS-платформа Railway.com использовалась для фишинговых страниц и сервисов сбора токенов Microsoft 365. Жертвы получали персонализированные приманки — запросы на подпись, уведомления voicemail, строительные тендеры — и переходили на подлинную страницу device sign-in. После подтверждения сервисы атакующих получали access- и refresh-токены.
В апрельском разборе Microsoft Defender Security Research добавлена важная деталь: инфраструктура генерировала свежий код в момент взаимодействия жертвы со ссылкой. Это не «обход истечения» на уровне протокола. Атакующий просто запускал отведённое окно жизни кода тогда, когда жертва уже была готова его ввести.
Практический вывод: короткий TTL полезен против заранее разосланного старого кода, но не останавливает синхронную фишинговую атаку. А использование известного облачного хостинга или настоящего URL провайдера не делает всю цепочку безопасной.
Две атаки — разные контроли
| Вопрос | AiTM | Device code phishing |
|---|---|---|
| Что делает пользователь | Входит на фишинговом прокси | Подтверждает код на настоящем сайте |
| Что получает атакующий | Session cookie, доступные креденшелы или токены | Токены для заранее начатого им OAuth-сеанса |
| Как используется MFA | Пользователь проходит её через прокси | Пользователь проходит её настоящим способом |
| Что дают passkeys | Привязка к origin препятствует передаче фишинговой подписи | Не доказывают, что код относится к устройству пользователя |
| Главная профилактика | Фишинг-устойчивая аутентификация, защита сессии и восстановления | Ограничение device flow, проверка клиента и намерения, мониторинг выдачи |
Поэтому нельзя переносить вывод «passkeys устойчивы к фишингу» на любой сценарий авторизации. Passkey отвечает на вопрос «этот человек владеет аутентификатором для этого сервиса?», но не на вопрос «этот человек намеренно открыл доступ именно этому удалённому клиенту?».
Где помогает DPoP — и где нет
Обычный Bearer access token действует по принципу «предъявил — получил доступ». Если он выкраден, ресурс не отличает законного клиента от атакующего. DPoP, RFC 9449 привязывает токен к паре ключей клиента: при каждом обращении нужно доказать владение закрытым ключом отдельной подписью. Для публичных клиентов стандарт позволяет так же привязать refresh token.
Это сильная мера против replay уже украденного токена без соответствующего ключа. Для агентов и MCP-клиентов она особенно полезна: токен, попавший в лог, чужую память или промпт, сам по себе не должен открыть API. Мы разбирали эту модель в руководстве по аутентификации MCP.
Но DPoP не стоит представлять универсальным ответом на обе атаки:
- Если атакующий начал device flow со своим ключом, токен будет привязан к ключу атакующего. Подтверждение жертвы не превращает этот клиент в правильный.
- DPoP не защищает произвольный session cookie браузера. Стандарт относится к OAuth access- и refresh-токенам, а не ко всем видам веб-сессий.
- Заголовок DPoP сам по себе ничего не гарантирует. Привязку должны требовать и проверять сервер авторизации и защищаемый ресурс; иначе Bearer-обход остаётся возможным.
- Если закрытый ключ доступен вредоносному коду в контексте клиента, привязка теряет смысл. Хранение и неизвлекаемость ключа остаются частью модели угроз.
Иначе говоря, DPoP отвечает «кто владеет ключом, к которому выпущен токен?», а не «правильно ли пользователь понял запрос на авторизацию?».
Что реально снижает риск
1. Сделать device flow исключением, а не фоновой возможностью
Сначала нужно узнать, какие клиенты и бизнес-сценарии действительно используют RFC 8628. Там, где таких сценариев нет, поток следует отключить. Где он нужен, доступ стоит ограничить конкретными клиентами, ресурсами и, когда это применимо, сетевыми или устройственными условиями.
Пример такого управления — условие authentication flow в Conditional Access: Microsoft рекомендует блокировать device code flow везде, где он не нужен, а исключения описывать политикой. Перед блокировкой полезен report-only режим и анализ журналов, чтобы не сломать реальные устройства.
Важно не переоценить управляемый браузер: RFC 8628 отдельно предупреждает, что сигналы устройства, подтверждающего вход, не всегда говорят что-либо о доверии к устройству, которое начало поток. Политика должна учитывать сам метод аутентификации и его происхождение, а не только состояние одного endpoint.
2. Внедрять passkeys вместе с жизненным циклом аккаунта
Для людей основной защитой от AiTM являются фишинг-устойчивые методы входа. Но одновременно нужно закрыть регистрацию новых аутентификаторов, восстановление доступа, смену MFA и добавление устройств — иначе сильный вход соседствует со слабым обходным путём.
MDDR предлагает выбирать тип passkey по риску: synced для удобства большинства пользователей, device-bound там, где важнее контроль над закрытым ключом. В терминах NIST уровень зависит от конкретной реализации аутентификатора, поэтому само слово «passkey» не является автоматическим сертификатом AAL3.
3. Ограничить ценность каждого токена
Минимальные scope и audience, короткий срок access token, ротация refresh token и обнаружение повторного его использования уменьшают ущерб. Для машинных клиентов добавляется DPoP или другой sender-constraining механизм. Для высокорисковых операций недостаточно самого факта входа — нужны отдельная авторизация действия и, где это оправдано, свежее подтверждение.
Эти меры не обязаны остановить первую выдачу после обманутого consent. Их задача — не дать одному токену превратиться в долгий и неограниченный контроль над средой.
4. Связать события выдачи и использования
Один успешный вход на знакомом IdP малоинформативен. Полезнее собрать цепочку:
- начало device authorization и последующее получение токена;
client_id, запрошенные scope и целевой ресурс;- сеть и инфраструктура инициатора, подтверждающего пользователя и последующего вызова API;
- нетипичный для пользователя способ аутентификации;
- новые OAuth-разрешения, устройства, методы MFA и правила почтового ящика;
- обращения к необычным API и изменение объёма доступа к данным.
Разделение сигналов по разным журналам создаёт слепую зону: аутентификация выглядит легитимно, а API-активность — как обычная автоматизация. Их корреляция особенно важна там, где атакующий действует быстро и использует динамически созданную инфраструктуру.
5. Дать пользователю проверяемое правило
«Не вводите пароль на подозрительном сайте» здесь недостаточно. Для device flow нужно отдельное правило: вводить только тот код, который сейчас показан на устройстве, вход на которое вы сами начали. Код из письма, чата, PDF или QR-ссылки не становится безопасным от перехода на настоящий домен.
На странице подтверждения пользователь должен видеть приложение, запрошенный доступ и сам код. Незапрошенное действие следует отменить и передать в SOC как потенциальную попытку выдачи доступа, а не только как обычный спам.
Почему это проблема NHI и Agentic IAM
В цепочке из MDDR после компрометации человека атакующий ищет креденшелы нечеловеческих идентичностей: service principals, API-ключи и токены автоматизации. Затем он повышает привилегии и использует доверенные workflow для действий на цели.
AI-агенты усиливают этот этап. Они уже умеют обращаться к API, объединять данные и выполнять операции без постоянного интерактивного присутствия человека. Если агент получил широкий Bearer token или доступ к хранилищу креденшелов, одна украденная человеческая сессия может привести к действиям сразу нескольких машинных идентичностей.
Поэтому контроли нужно соединять по всей цепочке:
- фишинг-устойчивый вход человека;
- ограниченные способы делегирования и consent;
- отдельная идентичность агента и минимальные scope для каждого инструмента;
- sender-constrained токены для API;
- аудит связи «человек → клиент → агент → ресурс»;
- быстрый отзыв не только пользовательской сессии, но и связанных машинных креденшелов.
Это продолжение правил из чек-листа agent governance: отдельная идентичность, per-tool scoped credentials и измеряемая revocation latency.
Реагирование: сброс пароля — не финиш
При подозрении на AiTM или device code phishing реагирование должно закрывать уже выданный доступ и возможную персистентность:
- Отозвать активные сессии и refresh-токены, а при device flow — соответствующие OAuth-разрешения и клиентские гранты.
- Проверить фактический доступ с ранее выпущенными access-токенами: у разных платформ и ресурсов отзыв действует неодинаково.
- Сбросить скомпрометированные креденшелы, если они были раскрыты, но не считать эту операцию заменой отзыва сессий.
- Проверить новые MFA-методы, устройства, OAuth-приложения, service principal credentials, почтовые правила и другие изменения персистентности.
- Найти использованные API и затронутые NHI, затем отозвать или ротировать связанные машинные секреты.
В апрельском разборе Microsoft отмечает, что стандартный отзыв сессий в наблюдаемой среде мог оставить уже выпущенные access-токены действующими до часа. Это не универсальная константа OAuth, а напоминание проверить конкретную платформу. Для критичного инцидента временное отключение аккаунта может быть оправдано, если обычный отзыв не даёт немедленного сдерживания.
Качество процедуры проверяется реальным вызовом ресурса после отзыва, а не статусом «revoked» в консоли. Интервал до фактического отказа и есть revocation latency.
Минимальный чек-лист архитектора
- Инвентаризировать device flow и отключить его там, где нет подтверждённой потребности.
- Описать исключения по клиентам, ресурсам и условиям, не полагаясь только на управляемый браузер.
- Перевести пользователей на passkeys и одновременно усилить recovery и регистрацию новых факторов.
- Сузить scope, audience и TTL, включить ротацию и обнаружение reuse для refresh-токенов.
- Требовать DPoP там, где он поддержан машинными клиентами и ресурсами, не выдавая его за защиту от обманутого consent.
- Коррелировать device authorization, выдачу токена, его использование и последующие изменения аккаунта.
- Обучить пользователей правилу «код только с моего устройства и только для начатого мной входа».
- Провести учения: отозвать доступ и измерить, когда все критичные API действительно перестанут принимать старые токены.
Вывод
MFA не потеряла смысл — атакующий изменил точку приложения усилия. AiTM перехватывает результат успешного входа, а device code phishing заставляет настоящий сервер авторизации выдать доступ чужому клиенту. В первом случае ключевыми становятся фишинг-устойчивые аутентификаторы и защищённый жизненный цикл сессии, во втором — ограничение потока, понятное подтверждение намерения и контроль выданных разрешений.
Сильная архитектура соединяет эти меры с узкими полномочиями, привязкой машинных токенов и проверенным отзывом. Тогда безопасность определяется не только тем, насколько трудно войти, но и тем, как мало может сделать украденный или ошибочно выданный доступ и как быстро он перестаёт работать.